Pelajari cara memasang SSL pada website untuk melindungi data pengguna, meningkatkan peringkat SEO, dan membangun kredibilitas bisnis Anda di mata pengunjung.
Keamanan siber bukan lagi sekadar opsi tambahan dalam pengelolaan infrastruktur digital, melainkan pilar utama yang menentukan integritas dan keberlangsungan sebuah entitas bisnis. Dalam lanskap internet yang semakin kompleks, perlindungan terhadap pertukaran data antara server dan pengguna menjadi kewajiban mutlak bagi pemilik website. Tanpa protokol keamanan yang memadai, data sensitif seperti informasi pribadi, kredensial login, hingga detail transaksi finansial berada dalam risiko tinggi terhadap ancaman intersepsi pihak ketiga. Implementasi Secure Sockets Layer (SSL) hadir sebagai standar industri yang memberikan jaminan enkripsi, memastikan bahwa setiap bit informasi yang mengalir melalui jaringan tetap privat dan tidak termodifikasi. Artikel ini akan mengupas tuntas urgensi, mekanisme, serta langkah praktis dalam mengamankan aset digital Anda melalui sertifikasi SSL.
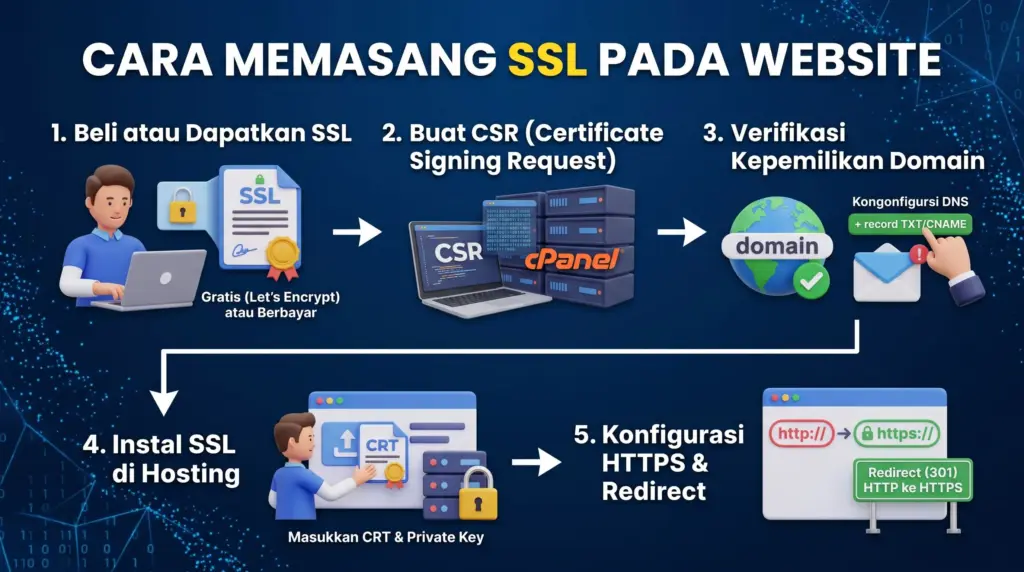
Cara memasang SSL melibatkan empat tahapan utama: Pertama, memilih dan membeli sertifikat SSL yang sesuai (Domain Validated, Organization Validated, atau Extended Validation). Kedua, melakukan generate Certificate Signing Request (CSR) melalui kontrol panel hosting. Ketiga, melakukan proses verifikasi kepemilikan domain dengan otoritas sertifikat (CA). Terakhir, menginstal file sertifikat yang diterbitkan ke server dan melakukan konfigurasi pengalihan (redirect) dari HTTP ke HTTPS guna memastikan seluruh trafik terenkripsi secara otomatis.
Apa Itu SSL dan Mengapa Website Membutuhkannya?
Secara teknis, SSL atau Secure Sockets Layer (yang kini telah berevolusi menjadi TLS atau Transport Layer Security) adalah teknologi standar untuk menjaga koneksi internet tetap aman dan melindungi data sensitif yang dikirimkan antara dua sistem. Ia mencegah peretas membaca atau mengubah informasi yang ditransfer, termasuk data pribadi. Saat sebuah website memiliki SSL, komunikasi antara browser pengunjung dan server diacak sedemikian rupa sehingga hanya mereka berdua yang memiliki “kunci” untuk membacanya.
Sederhananya, SSL mengubah alamat website Anda dari http:// yang rentan menjadi https:// yang aman. Huruf ‘S’ di sana adalah singkatan dari Secure.
1. Melindungi Data Pengunjung
Ketika pengunjung mengisi formulir kontak, memasukkan informasi login, atau mengirimkan data melalui website, koneksi HTTPS membantu melindungi informasi tersebut selama proses transmisi.
Namun, perlu dipahami bahwa HTTPS tidak otomatis mengamankan seluruh sistem website. Keamanan juga bergantung pada pengelolaan server, aplikasi, database, dan akses pengguna.
2. Meningkatkan Kepercayaan Pengunjung
Browser modern biasanya menampilkan indikator koneksi aman untuk website yang menggunakan HTTPS dengan sertifikat valid. Hal ini membantu pengunjung mengetahui bahwa koneksi ke server telah dienkripsi.
Sebaliknya, website yang masih menggunakan HTTP dapat menampilkan peringatan bahwa koneksi tidak aman, terutama ketika pengunjung diminta memasukkan informasi sensitif.
3. Mendukung SEO Website
Google telah menyatakan bahwa HTTPS merupakan salah satu sinyal dalam sistem peringkat pencarian. Meskipun pengaruhnya tidak sebesar berbagai faktor lain, penggunaan HTTPS tetap menjadi bagian penting dari pengelolaan website modern.
Perlu diingat, memasang SSL tidak otomatis membuat website berada di halaman pertama Google. Optimasi konten, kualitas informasi, pengalaman pengguna, dan faktor SEO lainnya tetap perlu diperhatikan.
Jenis Sertifikat SSL yang Perlu Diketahui
Sebelum memasang SSL, Anda perlu mengetahui bahwa sertifikat tersedia dalam beberapa jenis. Pemilihannya bergantung pada kebutuhan website, jumlah domain, dan tingkat validasi identitas yang diperlukan.
Domain Validation (DV)
Sertifikat DV memverifikasi bahwa pemohon memiliki kontrol atas domain yang akan diamankan. Jenis ini umumnya cukup untuk blog, website pribadi, portofolio, dan banyak website bisnis.
Sertifikat DV tersedia secara gratis melalui layanan seperti Let’s Encrypt maupun melalui paket hosting tertentu.
Organization Validation (OV)
Sertifikat OV melibatkan pemeriksaan identitas organisasi selain validasi kontrol domain. Jenis ini dapat dipertimbangkan oleh perusahaan yang membutuhkan validasi organisasi dari penyedia sertifikat.
Extended Validation (EV)
Sertifikat EV menerapkan proses pemeriksaan identitas organisasi yang lebih ketat sesuai kebijakan penerbit. Jenis ini dapat relevan bagi organisasi yang memiliki kebutuhan khusus terkait validasi identitas.
Namun, EV tidak otomatis membuat koneksi lebih terenkripsi dibandingkan sertifikat DV atau OV yang menggunakan konfigurasi kriptografi modern yang sesuai.
Untuk website bisnis kecil dan menengah, sertifikat DV sering kali sudah memadai untuk mengaktifkan HTTPS. Jika memiliki kebutuhan kepatuhan atau kebijakan keamanan khusus, konsultasikan pilihan sertifikat dengan penyedia layanan terkait.
Cara Memasang SSL pada Website melalui Hosting
Salah satu cara termudah memasang SSL adalah melalui panel hosting. Banyak penyedia hosting menyediakan fitur SSL gratis yang dapat diaktifkan tanpa konfigurasi server secara manual.
Berikut langkah-langkah yang dapat dilakukan.
1. Login ke Panel Hosting
Buka panel hosting yang digunakan untuk mengelola website. Panel tersebut dapat berupa cPanel, Plesk, atau dashboard khusus yang disediakan oleh penyedia hosting.
Pastikan Anda menggunakan akun dengan izin yang cukup untuk mengelola domain dan sertifikat SSL.
2. Cari Menu SSL atau Security
Setelah berhasil masuk, cari menu seperti SSL/TLS, SSL Certificates, Security, atau Let’s Encrypt.
Nama menu dapat berbeda tergantung pada penyedia hosting. Jika tidak menemukan fitur tersebut, periksa dokumentasi hosting atau hubungi tim dukungan teknis.
3. Aktifkan Sertifikat SSL
Jika hosting menyediakan SSL gratis, pilih domain yang ingin diamankan lalu aktifkan sertifikatnya.
Pada hosting yang mendukung Let’s Encrypt, penerbitan sertifikat biasanya dilakukan secara otomatis setelah sistem memverifikasi kontrol domain.
Pastikan domain utama dan varian yang memang digunakan, seperti www.domainanda.com dan domainanda.com, tercakup dalam sertifikat jika keduanya akan diakses melalui HTTPS.
4. Tunggu Proses Penerbitan Selesai
Proses penerbitan dapat berlangsung dalam waktu yang berbeda, bergantung pada konfigurasi hosting dan proses validasi domain.
Jika penerbitan gagal, periksa apakah DNS domain sudah mengarah ke server yang benar, apakah port atau metode validasi yang diperlukan dapat diakses, dan apakah ada konflik konfigurasi pada layanan hosting.
5. Periksa Status Sertifikat
Setelah sertifikat diterbitkan, buka website menggunakan alamat HTTPS.
Pastikan browser tidak menampilkan peringatan sertifikat dan koneksi dapat dibuat dengan benar. Anda juga dapat memeriksa informasi sertifikat melalui browser untuk memastikan nama domain tercakup dan masa berlakunya masih aktif.
Jika website belum bisa diakses melalui HTTPS, periksa kembali konfigurasi hosting sebelum melanjutkan ke pengaturan lainnya.
Baca Juga: SEO vs Google Ads: Mana yang Lebih Menguntungkan?
Cara Memasang SSL Gratis Menggunakan Let’s Encrypt
Let’s Encrypt merupakan otoritas sertifikat yang menyediakan sertifikat TLS gratis. Layanan ini banyak digunakan oleh pemilik website karena dapat membantu mengaktifkan HTTPS tanpa harus membeli sertifikat berbayar.
Ada beberapa cara untuk menggunakannya, bergantung pada lingkungan server.
1. Menggunakan Fitur Let’s Encrypt di Hosting
Jika panel hosting sudah menyediakan integrasi Let’s Encrypt, Anda cukup memilih domain dan mengaktifkan sertifikat melalui dashboard.
Metode ini biasanya paling praktis karena penerbitan dan pembaruan sertifikat dapat dikelola otomatis oleh penyedia hosting.
2. Menggunakan Certbot pada Server Sendiri
Untuk server VPS atau dedicated server, Certbot dapat digunakan untuk memperoleh dan memasang sertifikat pada konfigurasi server yang didukung.
Pada server Linux, proses umumnya meliputi:
- Memastikan DNS domain mengarah ke alamat IP server yang benar.
- Menginstal Certbot sesuai sistem operasi dan web server.
- Menjalankan proses validasi serta penerbitan sertifikat.
- Mengonfigurasi web server agar menggunakan sertifikat.
- Menguji akses HTTPS dan proses pembaruan sertifikat.
Perintah instalasi dan penerbitan berbeda menurut sistem operasi serta web server yang digunakan. Karena itu, gunakan petunjuk resmi Certbot yang sesuai dengan konfigurasi server Anda.
Jika belum terbiasa mengelola VPS, metode melalui panel hosting dapat menjadi pilihan yang lebih mudah dan mengurangi risiko kesalahan konfigurasi.
3. Pastikan Sertifikat Diperbarui Otomatis
Sertifikat Let’s Encrypt memiliki masa berlaku yang relatif singkat, sehingga pembaruan otomatis sangat penting.
Setelah pemasangan, periksa apakah mekanisme pembaruan melalui cron, systemd timer, atau pengelola sertifikat hosting sudah berjalan. Lakukan pengujian pembaruan jika didukung oleh alat yang digunakan.
Sertifikat yang kedaluwarsa dapat memunculkan peringatan keamanan di browser dan mengganggu akses pengunjung.
Cara Mengaktifkan HTTPS pada Website WordPress
Jika website menggunakan WordPress, pemasangan SSL perlu diikuti dengan pemeriksaan pengaturan URL dan konten agar seluruh halaman menggunakan HTTPS secara konsisten.
Berikut langkah-langkahnya.
1. Pastikan SSL Sudah Aktif
Sebelum mengubah URL WordPress, pastikan sertifikat SSL telah diterbitkan dan website bisa diakses melalui HTTPS.
Jika sertifikat belum terpasang dengan benar, perubahan URL dapat membuat website sulit diakses sampai konfigurasi diperbaiki.
2. Ubah Alamat WordPress
Masuk ke dashboard WordPress, kemudian buka menu Settings atau Pengaturan, lalu General atau Umum.
Periksa bagian WordPress Address (URL) dan Site Address (URL). Ubah alamat dari HTTP menjadi HTTPS jika memang sesuai dengan struktur website.
Sebagai contoh:
- Sebelum:
http://domainanda.com - Sesudah:
https://domainanda.com
Jika kedua kolom menggunakan konfigurasi khusus atau dikelola melalui wp-config.php, jangan mengubahnya tanpa memahami pengaturan yang sedang digunakan.
3. Alihkan HTTP ke HTTPS
Setelah HTTPS berfungsi, arahkan pengunjung dari alamat HTTP ke HTTPS menggunakan pengalihan permanen 301 jika sesuai dengan kebutuhan website.
Pengalihan dapat dikonfigurasi melalui panel hosting, server web, atau pengaturan platform. Hindari membuat beberapa pengalihan berantai yang tidak diperlukan.
Pastikan juga versi domain dengan dan tanpa www diarahkan ke satu versi utama yang dipilih. Misalnya, seluruh akses dapat diarahkan ke https://domainanda.com.
4. Periksa Mixed Content
Mixed content terjadi ketika halaman HTTPS masih memuat sumber daya melalui HTTP, seperti gambar, stylesheet, JavaScript, atau font.
Masalah ini dapat menyebabkan browser menampilkan peringatan atau memblokir sumber daya tertentu. Untuk mengatasinya, periksa URL sumber daya yang masih menggunakan HTTP dan ubah ke HTTPS jika layanan tersebut mendukungnya.
Jika diperlukan, gunakan alat inspeksi browser untuk menemukan file yang bermasalah. Pada WordPress, periksa pula URL yang tersimpan di konten, tema, widget, dan plugin.
5. Uji Seluruh Halaman Website
Jangan hanya memeriksa homepage. Buka juga halaman artikel, formulir kontak, halaman produk, halaman login, dan fitur lain yang penting.
Pastikan seluruh halaman menggunakan HTTPS, gambar tampil dengan benar, formulir berfungsi, dan tidak ada pengalihan yang berulang.
Setelah itu, periksa kembali website menggunakan browser desktop dan perangkat mobile.
Cara Memastikan SSL Berfungsi dengan Benar
Pemasangan sertifikat belum tentu berarti seluruh konfigurasi website sudah benar. Lakukan pemeriksaan setelah aktivasi untuk memastikan HTTPS berfungsi sebagaimana mestinya.
Berikut beberapa cara yang dapat digunakan.
1. Periksa alamat HTTPS. Buka website menggunakan https:// dan pastikan halaman dapat dimuat tanpa peringatan sertifikat.
2. Periksa informasi sertifikat. Gunakan informasi keamanan pada browser untuk memeriksa nama domain, penerbit, dan masa berlaku sertifikat.
3. Periksa pengalihan URL. Pastikan akses HTTP diarahkan ke versi HTTPS yang benar tanpa menciptakan redirect loop.
4. Periksa mixed content. Gunakan fitur Developer Tools pada browser untuk menemukan sumber daya yang masih dimuat melalui HTTP.
5. Uji konfigurasi server. Untuk pemeriksaan lebih mendalam, gunakan alat seperti SSL Labs Server Test guna mengevaluasi konfigurasi TLS yang dapat diakses dari internet.
Pemeriksaan berkala membantu menemukan masalah seperti sertifikat kedaluwarsa, domain yang tidak tercakup, atau perubahan konfigurasi server.
Kesalahan yang Sering Terjadi Saat Memasang SSL
Meskipun proses pemasangan SSL relatif mudah, beberapa kesalahan dapat mengganggu akses website jika tidak diperiksa dengan baik.
Sertifikat Tidak Mencakup Semua Nama Domain
Jika sertifikat hanya mencakup domainanda.com, akses ke www.domainanda.com dapat menampilkan peringatan apabila nama tersebut tidak tercakup.
Solusinya adalah memastikan sertifikat mencakup seluruh nama domain yang benar-benar digunakan.
Website Mengalami Redirect Loop
Redirect loop terjadi ketika beberapa aturan pengalihan saling bertentangan, misalnya pengaturan HTTPS di hosting bertabrakan dengan aturan pada plugin atau konfigurasi proxy.
Periksa seluruh lapisan pengalihan dan pertahankan satu konfigurasi yang konsisten. Jika website berada di belakang CDN atau reverse proxy, pastikan pengaturan protokol antara proxy dan server sudah benar.
Sebagian Konten Masih Menggunakan HTTP
Gambar atau file yang masih menggunakan HTTP dapat menyebabkan mixed content. Periksa sumber daya yang dimuat dan perbarui URL yang bermasalah.
Lupa Memperpanjang Sertifikat
Sertifikat yang kedaluwarsa dapat mengganggu akses HTTPS. Aktifkan pembaruan otomatis dan pantau status sertifikat secara berkala.
Menganggap SSL Sudah Menjamin Seluruh Website Aman
SSL/TLS melindungi komunikasi antara browser dan server, tetapi tidak menggantikan kebutuhan akan pembaruan aplikasi, pencadangan data, pengamanan akun, dan perlindungan server.
Keamanan website tetap memerlukan pengelolaan yang menyeluruh.
FAQ (Frequently Asked Questions)
1. Apakah SSL gratis seperti Let’s Encrypt cukup aman? Sangat aman untuk enkripsi data standar. Namun, untuk website bisnis besar, SSL berbayar lebih disarankan karena menyertakan jaminan asuransi dan dukungan teknis.
2. Apakah SSL membuat website menjadi lambat? Dahulu mungkin iya, namun dengan teknologi HTTP/2 dan perangkat keras server modern, perbedaan kecepatannya hampir tidak terasa. Justru, SSL adalah syarat untuk menggunakan protokol HTTP/2 yang lebih cepat.
3. Berapa lama proses pemasangan SSL? Untuk tipe Domain Validated (DV), prosesnya biasanya selesai dalam waktu kurang dari 30 menit jika Anda sudah memahami langkah-langkahnya.
Memasang SSL bukan lagi sekadar tren teknologi, melainkan fondasi dasar yang menentukan apakah website Anda layak dikunjungi atau tidak. Ia adalah jembatan kepercayaan antara Anda dan pengunjung. Dengan SSL, Anda tidak hanya melindungi data, tetapi juga membangun reputasi, meningkatkan peringkat SEO, dan memastikan bisnis Anda siap menghadapi tantangan di ruang siber yang dinamis.
Jangan biarkan website Anda terlihat seperti rumah tanpa kunci di tengah lingkungan yang ramai. Pastikan setiap pengunjung merasa aman saat berinteraksi dengan platform Anda.
Jika Anda belum memasang SSL atau masih melihat peringatan “Not Secure” pada website Anda, sekarang adalah saat yang paling tepat untuk bertindak. Hubungi penyedia hosting Anda atau tim teknis hari ini juga untuk mengaktifkan perlindungan enkripsi. Keamanan website Anda adalah investasi terbaik untuk masa depan digital Anda.