Website yang tiba-tiba menampilkan iklan mencurigakan, mengarahkan pengunjung ke halaman asing, atau memberikan peringatan keamanan dari browser bisa menjadi tanda adanya malware. Masalah ini tidak boleh dianggap sepele karena dapat mengganggu operasional website, menurunkan kepercayaan pengunjung, hingga memengaruhi performa SEO.
Malware pada website merupakan perangkat lunak atau kode berbahaya yang disisipkan untuk menjalankan aktivitas tertentu tanpa izin pemilik website. Bentuknya beragam, mulai dari script yang menampilkan spam, halaman phishing, pencurian data, hingga kode yang membuat website mengarahkan pengunjung ke situs berbahaya.
Serangan malware bisa terjadi karena berbagai faktor, seperti penggunaan plugin yang rentan, kata sandi administrator yang lemah, sistem yang tidak diperbarui, atau kredensial hosting yang bocor. Website berbasis WordPress juga dapat menjadi sasaran jika komponen yang digunakan tidak dikelola dengan baik.
Lantas, bagaimana cara mengatasi malware pada website secara tepat? Prosesnya tidak cukup hanya dengan menghapus file yang terlihat mencurigakan. Pemilik website perlu mengidentifikasi sumber serangan, membersihkan kode berbahaya, menutup celah keamanan, dan memastikan website tidak kembali terinfeksi.
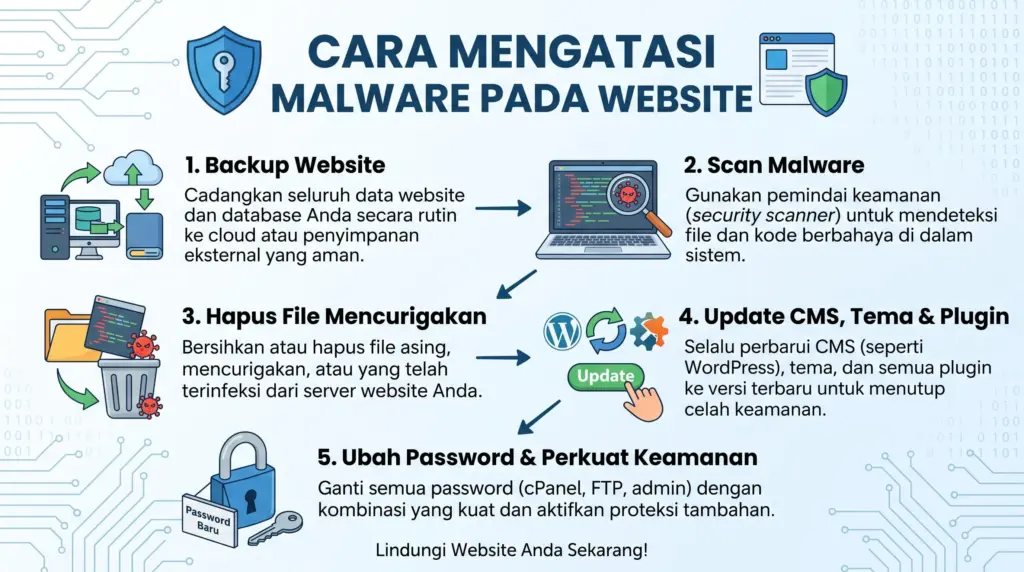
Artikel ini membahas langkah-langkah praktis untuk mengatasi malware pada website, termasuk cara melakukan pemeriksaan, memulihkan website, dan menjaga keamanan agar serangan serupa tidak terulang.
Apa Itu Malware pada Website?
Malware pada website adalah kode atau perangkat lunak berbahaya yang memanfaatkan website untuk melakukan aktivitas yang tidak diinginkan. Malware dapat menyusup melalui celah keamanan pada CMS, plugin, tema, server, atau akun yang berhasil diakses oleh pihak tidak berwenang.
Dampaknya tidak selalu terlihat secara langsung. Dalam beberapa kasus, website tampak normal ketika dibuka oleh pemiliknya, tetapi menampilkan konten berbahaya kepada pengunjung tertentu atau ketika diakses melalui mesin pencari.
Beberapa jenis malware yang umum ditemukan pada website antara lain:
- Malicious script: kode berbahaya yang disisipkan ke dalam file website atau basis data.
- SEO spam: halaman, tautan, atau kata kunci spam yang ditambahkan tanpa izin untuk memanipulasi hasil pencarian.
- Redirect malware: kode yang mengarahkan pengunjung ke website lain, termasuk situs penipuan.
- Phishing: halaman palsu yang dirancang untuk mencuri informasi login atau data sensitif.
- Backdoor: kode tersembunyi yang memungkinkan penyerang memperoleh akses kembali ke website.
- Web shell: skrip yang dapat digunakan untuk menjalankan perintah pada server jika penyerang berhasil memasangnya dan memiliki akses yang sesuai.
Memahami jenis malware membantu pemilik website menentukan langkah penanganan yang tepat. Namun, diagnosis sebaiknya tidak hanya berdasarkan gejala karena masalah redirect atau error website juga dapat disebabkan oleh konfigurasi yang keliru.
Ciri-Ciri Website Terkena Malware
Sebelum melakukan pembersihan, kenali tanda-tanda yang dapat menunjukkan adanya infeksi malware.
1. Website Mengarahkan Pengunjung ke Situs Asing
Salah satu gejala yang sering ditemukan adalah pengunjung diarahkan ke halaman lain tanpa melakukan tindakan apa pun. Tujuan redirect bisa berupa situs iklan, halaman phishing, atau website yang berisi konten berbahaya.
Pengalihan terkadang hanya terjadi pada perangkat seluler, browser tertentu, atau pengunjung yang datang melalui Google. Karena itu, website yang terlihat normal saat diperiksa secara sekilas belum tentu aman.
2. Muncul Halaman atau Konten yang Tidak Dikenal
Jika tiba-tiba muncul halaman perjudian, promosi mencurigakan, tautan asing, atau artikel yang tidak pernah diterbitkan, periksa kemungkinan adanya SEO spam.
Konten semacam ini dapat ditambahkan melalui file website, database, akun administrator yang diretas, atau komponen lain yang berhasil dimanfaatkan penyerang.
3. Browser Menampilkan Peringatan Keamanan
Browser dapat menampilkan peringatan ketika sebuah website terdeteksi berpotensi membahayakan pengunjung. Google juga dapat memberikan peringatan keamanan melalui Google Search Console.
Jika peringatan muncul, jangan langsung mengabaikannya. Periksa detail masalah yang dilaporkan dan identifikasi halaman atau perilaku website yang menjadi penyebabnya.
4. Website Menjadi Lambat atau Mengalami Error
Malware tertentu dapat menjalankan proses tambahan, mengirimkan permintaan dalam jumlah besar, atau memanfaatkan server untuk aktivitas yang tidak berkaitan dengan website.
Akibatnya, penggunaan CPU dan memori dapat meningkat, halaman menjadi lambat, atau server mengalami gangguan.
Meski begitu, website yang lambat tidak selalu terkena malware. Lonjakan trafik, keterbatasan hosting, plugin bermasalah, dan konfigurasi server juga bisa menjadi penyebabnya.
5. Muncul Pengguna Administrator yang Tidak Dikenal
Periksa daftar akun administrator jika website menggunakan CMS seperti WordPress. Akun asing yang memiliki hak akses tinggi bisa menjadi indikasi bahwa pihak lain berhasil masuk ke sistem.
Selain memeriksa nama pengguna, tinjau juga aktivitas login, perubahan konfigurasi, dan akun yang baru dibuat.
6. Trafik Organik Mengalami Perubahan Tidak Wajar
Website yang terinfeksi SEO spam terkadang mengalami perubahan pada jumlah halaman yang terindeks, munculnya URL asing di hasil pencarian, atau penurunan trafik organik.
Namun, penurunan trafik saja tidak cukup untuk menyimpulkan bahwa website terkena malware. Periksa laporan keamanan, indexing, perubahan konten, dan riwayat pembaruan website sebelum mengambil kesimpulan.
Cara Mengatasi Malware pada Website
Jika website menunjukkan tanda-tanda infeksi, lakukan penanganan secara sistematis. Tujuannya bukan hanya mengembalikan website agar dapat dibuka, tetapi juga memastikan sumber serangan tidak lagi aktif.
1. Identifikasi Masalah dan Batasi Risiko
Langkah pertama adalah memastikan gejala yang muncul dan menentukan tingkat risiko terhadap pengunjung.
Periksa website menggunakan perangkat yang aman. Hindari memasukkan kata sandi atau data sensitif melalui halaman yang dicurigai telah dimodifikasi.
Jika website menyajikan phishing, mengunduh file berbahaya, atau membahayakan pengunjung, pertimbangkan untuk menonaktifkan sementara akses publik melalui mekanisme pemeliharaan yang aman atau meminta bantuan penyedia hosting.
Untuk website bisnis yang masih harus beroperasi, koordinasikan penanganan dengan tim teknis agar pembatasan akses tidak memperburuk kehilangan data atau mengganggu proses pemulihan.
Jangan langsung menghapus file secara acak. File yang tampak asing belum tentu berbahaya, sedangkan kode berbahaya bisa disisipkan ke file yang terlihat normal.
2. Buat Backup untuk Keperluan Investigasi
Sebelum membersihkan website, buat salinan file, database, dan konfigurasi yang relevan jika memungkinkan dilakukan dengan aman.
Backup dalam kondisi terinfeksi dapat berguna untuk investigasi, tetapi tidak boleh langsung dipulihkan ke website aktif tanpa pemeriksaan. Jika backup menyimpan malware yang sama, infeksi bisa terjadi kembali.
Simpan salinan tersebut di lokasi yang terpisah dari server website dan batasi aksesnya. Catat waktu pengambilan backup serta gejala yang ditemukan agar proses investigasi lebih mudah dilakukan.
Jika website berisi data pelanggan, transaksi, atau informasi sensitif, penanganan perlu memperhatikan kewajiban perlindungan data yang berlaku.
3. Pindai File Website dan Database
Setelah mengamankan salinan data, lakukan pemindaian untuk menemukan file atau kode yang mencurigakan.
Jika menggunakan WordPress, Anda dapat memanfaatkan plugin keamanan seperti Wordfence atau Sucuri, sesuai kebutuhan dan ketersediaan fiturnya. Penyedia hosting juga mungkin menyediakan pemindai malware melalui panel pengelolaan server.
Periksa beberapa area berikut:
- File inti CMS yang berubah tanpa alasan jelas.
- Folder plugin dan tema yang tidak dikenal.
- File PHP dengan nama acak atau lokasi tidak biasa.
- Script yang menyisipkan redirect atau konten asing.
- File konfigurasi seperti
.htaccessdanwp-config.php. - Database yang berisi tautan spam atau konten yang tidak pernah dibuat.
- Akun administrator dan mekanisme akses yang tidak dikenal.
Perhatikan bahwa kode berbahaya dapat disamarkan atau disisipkan ke dalam file yang sah. Hasil pemindaian otomatis juga dapat menghasilkan false positive, sehingga temuan penting sebaiknya diverifikasi sebelum dihapus.
4. Hapus Malware dan Pulihkan File yang Terinfeksi
Setelah sumber infeksi teridentifikasi, lakukan pembersihan berdasarkan temuan yang sudah diverifikasi.
Jika file inti WordPress terinfeksi, salah satu pendekatan adalah menggantinya dengan file resmi dari versi yang sesuai dan tepercaya. Namun, jangan menimpa file kustom, unggahan, atau konfigurasi penting tanpa memahami fungsinya.
Untuk plugin atau tema, hapus komponen yang tidak digunakan dan ganti komponen yang terinfeksi dengan salinan bersih dari sumber resmi. Jika versi yang digunakan memiliki celah keamanan, perbarui ke versi yang telah diperbaiki setelah memastikan kompatibilitasnya.
Database juga perlu diperiksa. Penyerang dapat menyimpan script, tautan spam, atau konten berbahaya di dalamnya sehingga pembersihan file saja tidak cukup.
Penting: hindari menghapus semua file yang terdeteksi mencurigakan tanpa membuat cadangan dan melakukan verifikasi. Tindakan tersebut berisiko merusak fungsi website atau menghilangkan data yang masih dibutuhkan.
5. Ganti Semua Kredensial yang Berpotensi Bocor
Malware bisa menjadi akibat dari kredensial yang dicuri. Karena itu, membersihkan file tanpa mengamankan akun dapat membuat penyerang kembali masuk.
Setelah akses berbahaya dikendalikan, ganti kata sandi akun yang relevan, termasuk:
- Akun administrator CMS.
- Akun hosting dan panel kontrol.
- Akun FTP atau SFTP.
- Kredensial database jika berpotensi terekspos.
- Akun registrar domain jika ada indikasi akses tidak sah.
- Kunci API dan token akses yang mungkin telah bocor.
Gunakan kata sandi unik yang kuat dan aktifkan autentikasi multifaktor jika tersedia. Cabut sesi login, token, atau akses yang tidak dikenal.
Jika terdapat dugaan kompromi pada server, pertimbangkan untuk memperbarui kunci SSH dan memeriksa akun sistem yang memiliki hak akses tinggi.
6. Perbarui CMS, Plugin, Tema, dan Server
Perangkat lunak yang sudah usang dapat memiliki celah keamanan yang diketahui publik. Penyerang bisa memanfaatkan celah tersebut untuk menyisipkan malware atau memperoleh akses tanpa izin.
Setelah website dibersihkan, pastikan komponen berikut menggunakan versi yang masih didukung dan aman:
- CMS seperti WordPress.
- Plugin dan tema.
- Versi PHP yang didukung oleh aplikasi.
- Sistem operasi dan perangkat lunak server.
- Panel kontrol hosting, jika dikelola sendiri.
Hapus plugin atau tema yang tidak digunakan, terutama jika berasal dari sumber yang tidak jelas.
Lakukan pembaruan secara bertahap dan uji website setelah setiap perubahan penting. Untuk website produksi, staging environment dapat membantu menguji kompatibilitas sebelum pembaruan diterapkan secara langsung.
7. Periksa Konfigurasi Server dan Celah Keamanan
Jika malware kembali muncul setelah dibersihkan, ada kemungkinan sumber infeksi belum ditutup.
Periksa izin file dan folder, konfigurasi server, cron job, akun sistem, serta mekanisme yang dapat menjalankan skrip secara otomatis. Pada website WordPress, periksa juga file konfigurasi dan direktori unggahan jika terdapat indikasi skrip berbahaya di dalamnya.
Izin akses perlu mengikuti kebutuhan aplikasi dengan prinsip hak akses minimum. Jangan menggunakan izin terlalu longgar, seperti memberikan akses tulis kepada semua pengguna, hanya demi mengatasi error.
Jika website berada pada shared hosting, minta penyedia hosting memeriksa kemungkinan kompromi pada akun atau lingkungan server. Untuk VPS atau dedicated server, pemeriksaan dapat membutuhkan administrator sistem yang memahami log, proses aktif, dan konfigurasi keamanan.
8. Periksa Google Search Console
Setelah website dibersihkan, buka Google Search Console untuk memeriksa laporan keamanan dan masalah indexing.
Jika Google melaporkan masalah seperti hacked content atau social engineering, baca contoh URL yang diberikan. Gunakan informasi tersebut untuk memastikan halaman terkait sudah dibersihkan, bukan sekadar disembunyikan dari pengunjung.
Setelah perbaikan selesai, ajukan peninjauan ulang melalui fitur yang tersedia pada laporan Security Issues jika memang terdapat tindakan manual atau masalah keamanan yang perlu ditinjau.
Pengajuan peninjauan sebaiknya dilakukan setelah pembersihan menyeluruh. Mengajukan permintaan terlalu cepat, ketika malware masih aktif, dapat membuat masalah tetap terdeteksi.
Perlu diingat, proses peninjauan dan pembaruan status tidak selalu berlangsung seketika.
9. Uji Website Sebelum Kembali Beroperasi Normal
Setelah proses pembersihan, jangan langsung menganggap website sudah aman hanya karena halaman utama dapat dibuka.
Lakukan pengujian pada halaman penting, formulir, fitur login, proses transaksi, dan navigasi. Periksa pula apakah redirect mencurigakan masih terjadi pada perangkat atau kondisi tertentu.
Pantau log server, penggunaan sumber daya, serta perubahan file yang tidak biasa. Jika menggunakan layanan pemantauan keamanan, aktifkan notifikasi untuk aktivitas yang berpotensi berbahaya.
Website baru sebaiknya dinyatakan pulih setelah fungsi penting berjalan normal dan tidak ditemukan indikator infeksi yang masih aktif.
Baca Juga: Kesalahan Optimasi Gambar yang Sering Merusak SEO Website
Cara Mengatasi Malware pada Website WordPress
WordPress merupakan salah satu CMS yang banyak digunakan untuk blog, website perusahaan, dan toko online. Fleksibilitasnya didukung oleh plugin dan tema, tetapi komponen tambahan tersebut juga perlu dikelola dengan baik.
Jika website WordPress terkena malware, berikut langkah yang dapat diterapkan.
1. Periksa Plugin dan Tema
Tinjau semua plugin dan tema yang terpasang. Hapus komponen yang tidak digunakan, tidak lagi didukung, atau berasal dari sumber yang tidak tepercaya.
Jika masalah muncul setelah pemasangan plugin tertentu, periksa apakah terdapat kerentanan yang diketahui atau aktivitas mencurigakan yang berkaitan dengannya.
Jangan hanya menonaktifkan plugin lalu menganggap masalah selesai. File berbahaya yang sudah disisipkan mungkin tetap berada di server.
2. Verifikasi File Inti WordPress
Bandingkan file inti dengan distribusi resmi WordPress yang sesuai. File yang berubah tanpa alasan jelas perlu diperiksa.
File inti yang terinfeksi dapat diganti dengan salinan resmi, tetapi direktori unggahan, konfigurasi, dan file kustom harus ditangani secara hati-hati.
Hindari mengganti seluruh direktori tanpa memahami dampaknya terhadap data dan konfigurasi website.
3. Periksa Pengguna Administrator
Buka menu Users dan identifikasi akun administrator yang tidak dikenal. Periksa juga apakah ada perubahan peran pengguna yang tidak sesuai.
Hapus atau nonaktifkan akun yang terbukti tidak sah setelah memastikan akun tersebut bukan bagian dari operasional website. Selanjutnya, periksa bagaimana akun itu dibuat dan tutup celah yang memungkinkan akses tersebut.
4. Periksa Database WordPress
Konten berbahaya bisa tersimpan di tabel database, termasuk konten artikel, pengaturan, atau opsi plugin.
Gunakan alat yang sesuai untuk memeriksa data mencurigakan. Hindari menjalankan penggantian massal tanpa memahami struktur database karena tindakan tersebut bisa merusak data serialisasi atau pengaturan aplikasi.
Jika tidak terbiasa mengelola database, mintalah bantuan developer atau administrator yang berpengalaman.
5. Gunakan Plugin Keamanan sebagai Pendukung
Plugin keamanan dapat membantu memindai file, memantau perubahan, dan memberikan peringatan. Namun, plugin bukan pengganti proses investigasi dan pemulihan yang menyeluruh.
Pilih plugin dari sumber resmi, periksa kemampuan yang tersedia pada versi yang digunakan, dan pastikan alat tersebut tidak menjadi satu-satunya lapisan perlindungan website.
Dampak Malware terhadap SEO Website
Malware tidak hanya berisiko terhadap keamanan. Dalam kondisi tertentu, infeksi juga dapat mengganggu visibilitas website di mesin pencari.
1. Halaman Website Dapat Dihapus dari Hasil Pencarian
Jika Google mendeteksi halaman yang berbahaya atau website yang diretas, sistem keamanan dapat memberikan peringatan kepada pengguna. Dalam kasus tertentu, halaman juga bisa dibatasi penayangannya di hasil pencarian.
Hal ini dapat menurunkan kepercayaan pengunjung dan mengurangi peluang mendapatkan trafik organik.
2. Munculnya SEO Spam
Penyerang dapat membuat halaman berisi kata kunci, tautan, atau konten yang tidak berkaitan dengan bisnis pemilik website.
Jika halaman spam tersebut terindeks, reputasi website dapat terganggu dan pemilik website harus menghabiskan waktu untuk membersihkan konten serta memulihkan struktur situs.
3. Trafik Organik Bisa Menurun
Peringatan keamanan, masalah indexing, redirect berbahaya, dan gangguan akses dapat berdampak pada jumlah pengunjung.
Namun, pemulihan SEO tidak selalu langsung terjadi setelah malware dihapus. Google perlu memproses kembali perubahan yang dilakukan, sedangkan pemulihan trafik juga bergantung pada kondisi website sebelum serangan.
4. Kepercayaan Pengunjung Menurun
Pengunjung yang melihat peringatan keamanan atau diarahkan ke situs asing mungkin tidak akan kembali. Bagi website bisnis, kondisi ini dapat memengaruhi reputasi merek, prospek penjualan, dan kepercayaan calon pelanggan.
Karena itu, keamanan website sebaiknya diperlakukan sebagai bagian dari strategi SEO dan pengelolaan pengalaman pengguna, bukan hanya tugas teknis.
Cara Mencegah Malware Menyerang Website Kembali
Membersihkan malware merupakan langkah penting, tetapi pencegahan diperlukan agar masalah tidak berulang. Setelah website pulih, terapkan kebiasaan keamanan berikut.
1. Lakukan Backup secara Berkala
Buat jadwal backup untuk file dan database. Simpan salinan di lokasi terpisah dan pastikan proses pemulihan dapat dilakukan.
Backup sebaiknya tidak hanya dibuat, tetapi juga diuji secara berkala. Salinan yang tidak dapat dipulihkan tidak akan banyak membantu ketika website mengalami gangguan.
2. Perbarui Perangkat Lunak
Pantau pembaruan CMS, plugin, tema, dan sistem server. Prioritaskan pembaruan keamanan, terutama ketika ditemukan kerentanan yang sedang dieksploitasi.
Gunakan versi yang masih didukung dan hindari komponen bajakan atau hasil modifikasi dari sumber yang tidak jelas.
3. Gunakan Kata Sandi yang Kuat dan Autentikasi Multifaktor
Hindari menggunakan kata sandi yang sama untuk berbagai layanan. Jika satu akun bocor, penggunaan ulang kata sandi dapat meningkatkan risiko akses tidak sah ke akun lain.
Aktifkan autentikasi multifaktor untuk akun administrator, hosting, dan layanan lain yang mendukungnya.
4. Batasi Hak Akses Pengguna
Berikan hak akses sesuai tugas masing-masing pengguna. Tidak semua orang yang mengelola konten perlu memiliki hak administrator.
Tinjau daftar akun secara berkala dan cabut akses yang sudah tidak dibutuhkan, termasuk akses milik staf atau vendor yang tidak lagi bekerja pada website.
5. Gunakan Hosting dengan Keamanan yang Memadai
Pilih penyedia hosting yang memiliki pembaruan sistem, pemantauan keamanan, backup, dan dukungan teknis yang sesuai dengan kebutuhan website.
Jika menggunakan VPS, pemilik website perlu memastikan sistem operasi, firewall, layanan yang terbuka, dan konfigurasi server dikelola dengan benar.
6. Pantau Aktivitas Website
Gunakan pemantauan keamanan untuk mendeteksi perubahan file, login yang tidak biasa, lonjakan penggunaan sumber daya, atau munculnya halaman baru yang tidak dikenal.
Pemeriksaan berkala membantu menemukan gejala serangan lebih awal sehingga dampaknya dapat dibatasi.
7. Terapkan HTTPS dan Konfigurasi Keamanan yang Tepat
Gunakan sertifikat TLS yang valid dan pastikan konfigurasi website tidak membuka akses yang tidak diperlukan.
HTTPS melindungi komunikasi antara browser dan server, tetapi tidak otomatis mencegah malware. Karena itu, penerapannya perlu disertai pembaruan sistem, pengamanan akun, backup, dan pemantauan.
Kapan Harus Menggunakan Jasa Profesional untuk Mengatasi Malware?
Tidak semua infeksi website dapat ditangani hanya dengan plugin keamanan atau penghapusan file. Dalam beberapa kondisi, bantuan profesional lebih tepat agar proses pemulihan tidak menimbulkan kerusakan tambahan.
Pertimbangkan menggunakan jasa keamanan website atau administrator sistem jika:
- Malware terus muncul meskipun file sudah dibersihkan.
- Website menampilkan peringatan keamanan dari browser atau Google.
- Terdapat indikasi akses tidak sah ke server atau akun hosting.
- Database atau file penting mengalami perubahan yang tidak dapat dijelaskan.
- Website menyimpan data pelanggan atau transaksi yang berpotensi terdampak.
- Anda tidak memiliki akses teknis yang memadai untuk memeriksa server.
Pilih penyedia jasa yang menjelaskan proses investigasi, pembersihan, pemulihan, dan pencegahan secara transparan. Pastikan mereka juga memberikan dokumentasi mengenai temuan dan tindakan yang dilakukan.
Untuk website bisnis, penanganan profesional dapat membantu mempercepat pemulihan sekaligus mengurangi risiko serangan berulang.
FAQ Seputar Cara Mengatasi Malware pada Website
Apakah malware pada website bisa dihapus sendiri?
Bisa, terutama jika masalahnya terbatas dan sumber infeksi dapat diidentifikasi dengan jelas. Pemilik website dapat menggunakan pemindai keamanan, memulihkan file dari sumber resmi, mengganti kredensial, dan memperbarui sistem. Namun, infeksi yang melibatkan server, database, atau backdoor tersembunyi mungkin memerlukan bantuan profesional.
Apakah menghapus plugin yang mencurigakan sudah cukup?
Belum tentu. Plugin bisa menjadi pintu masuk serangan, tetapi kode berbahaya mungkin sudah disisipkan ke file lain atau database. Karena itu, lakukan pemindaian menyeluruh dan periksa kembali akses yang berpotensi digunakan penyerang.
Apakah malware bisa menyebabkan website turun peringkat di Google?
Ya, dalam kondisi tertentu. Malware dapat menyebabkan halaman spam terindeks, pengunjung diarahkan ke situs berbahaya, atau Google memberikan peringatan keamanan. Dampaknya terhadap peringkat dan trafik bergantung pada jenis serangan serta tingkat masalah yang ditemukan.
Berapa lama proses membersihkan malware pada website?
Waktunya bergantung pada tingkat infeksi, jumlah halaman, kompleksitas server, dan ketersediaan backup yang bersih. Masalah sederhana mungkin dapat ditangani dalam waktu relatif singkat, sedangkan infeksi yang melibatkan banyak file, database, dan akses server membutuhkan pemeriksaan lebih lama.
Apakah website yang sudah dibersihkan bisa terkena malware lagi?
Bisa. Infeksi dapat terulang jika celah keamanan belum ditutup, kredensial yang bocor belum diamankan, atau terdapat backdoor yang masih aktif. Karena itu, pembersihan harus disertai pemeriksaan sumber serangan dan penguatan keamanan.
Apakah perlu membuat ulang website setelah terkena malware?
Tidak selalu. Jika sumber infeksi dapat ditemukan dan website masih dapat dipulihkan dengan aman, pembersihan menyeluruh biasanya menjadi pilihan yang layak. Namun, jika kompromi sangat luas atau integritas sistem tidak dapat dipastikan, membangun ulang dari sumber yang bersih dapat menjadi pendekatan yang lebih aman.
Cara mengatasi malware pada website perlu dilakukan secara sistematis, mulai dari mengenali gejala, mengamankan data, memindai file dan database, membersihkan kode berbahaya, hingga menutup celah keamanan yang dimanfaatkan penyerang.
Pemilik website juga perlu memeriksa kredensial, memperbarui CMS dan plugin, menguji fungsi website, serta memantau laporan keamanan melalui Google Search Console. Jika infeksi terus berulang atau melibatkan server dan data penting, bantuan profesional sebaiknya dipertimbangkan.
Keamanan website bukan pekerjaan sekali selesai. Backup berkala, kata sandi yang kuat, pembatasan hak akses, pembaruan sistem, dan pemantauan rutin merupakan bagian penting dari perlindungan jangka panjang.
Dengan penanganan yang tepat, website dapat dipulihkan dengan lebih aman, risiko serangan berulang dapat dikurangi, dan kepercayaan pengunjung tetap terjaga.